远程桌面工具体验的分水岭,不在界面,在链路。
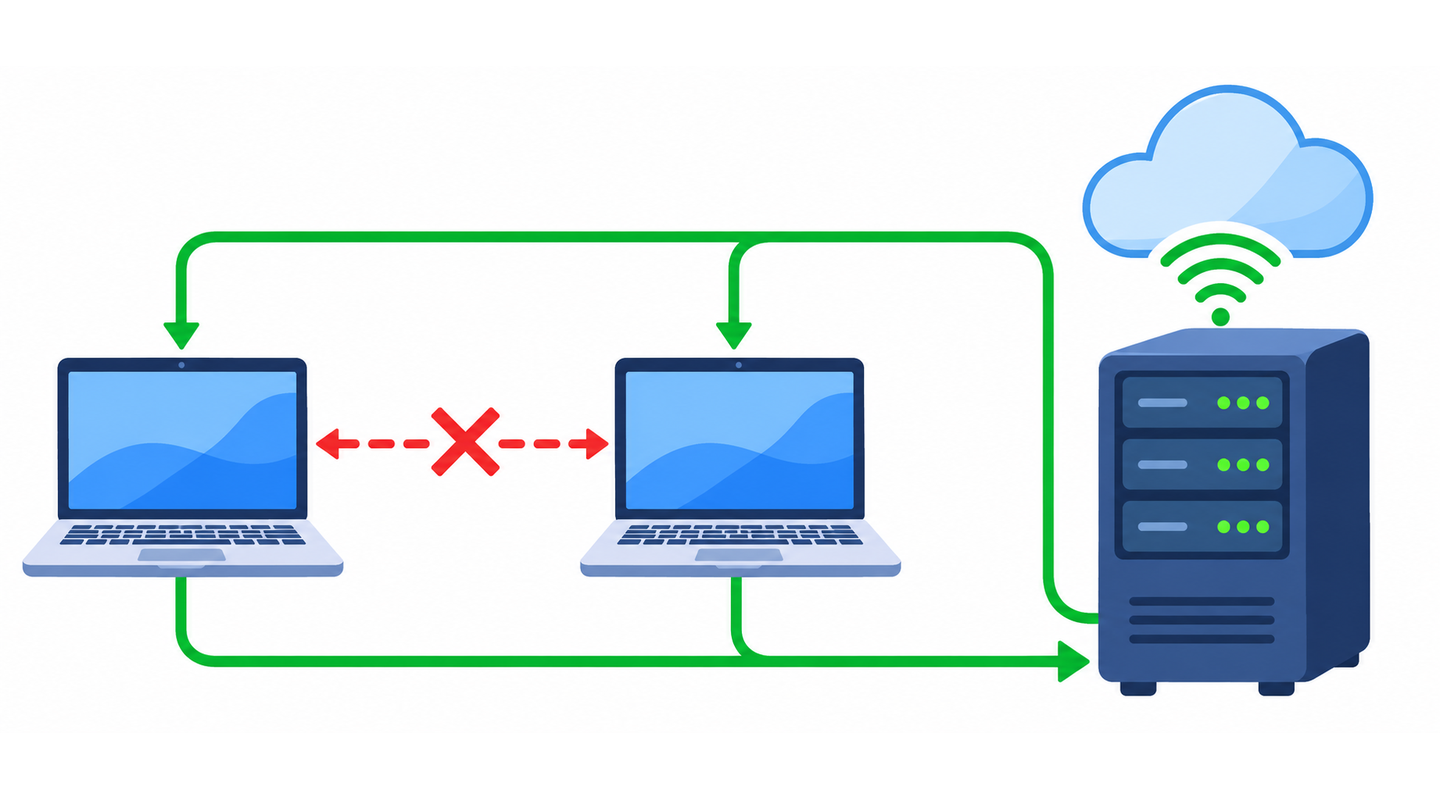
两台设备之间能 P2P 打洞成功,画面直连,丝滑流畅;打洞失败——两边都躲在 NAT 后面,数据就得绕道中继服务器。而默认配置里,那台中继是软件厂商的公共服务器:高峰期拥挤、限速,画面卡成 PPT 还说不出为什么。
自建中继解决的就是这个:中继服务器放在自己的机器上,带宽自己出,链路自己看得到,数据不过第三方的手。对企业场景这叫数据主权,对个人场景这叫「再也不看公共中继的脸色」。
这篇以 RustDesk 为主、CrossDesk 为辅,走一遍完整的自建实操:Docker 起服务、防火墙放行、nginx 反代加证书。动手之前提醒一句:如果是台新机器,先过一遍站内 318 那篇的 8 项预检——端口、SSH、回退通道确认了再开工,别让一台中继服务器把你其他服务的门堵了。
选型:RustDesk 与 CrossDesk 怎么挑
两个都是开源、都支持自托管,但路数不同:
RustDesk:老牌成熟,服务端就两个组件——hbbs(ID/信令)+ hbbr(中继),Docker 一把拉起,客户端全平台覆盖,社区资料多。踩坑了搜索基本都有答案。
CrossDesk:国产后起之秀,C++ 写的,基于 WebRTC(MiniRTC),最大卖点是浏览器直接当控制端——应急时不用装任何东西。自托管部署信令 + TURN 中继,媒体走 SRTP 加密。项目年轻,文档和生态还在追赶。
怎么选:要稳、要资料多、全家桶覆盖,RustDesk;想尝鲜、常在借来的电脑或 iPad 上应急远控,CrossDesk 值得一试。两个都部署也不冲突——下面 RustDesk 全流程走完,CrossDesk 只补差异点。
RustDesk 实操:两个容器,六个端口
compose 起服务
services:
  hbbs:
    image: rustdesk/rustdesk-server:1.1.14
    container_name: hbbs
    ports:
      - "21115:21115"
      - "21116:21116"
      - "21116:21116/udp"
      - "21118:21118"
    volumes:
      - ./data:/root
    command: hbbs
    restart: unless-stopped
  hbbr:
    image: rustdesk/rustdesk-server:1.1.14
    container_name: hbbr
    ports:
      - "21117:21117"
      - "21119:21119"
    volumes:
      - ./data:/root
    command: hbbr
    restart: unless-stopped
docker compose up -d 之后,./data 里会自动生成一对密钥(id_ed25519.pub 是要分发给客户端的公钥)。示例已钉在官方当前稳定版 1.1.14(2025-01-25 发布,至今仍是最新)——以后升级就是改 tag 拉新版、观察日志正常再清旧镜像,别挂着 :latest 让镜像加速悄悄换掉你正在跑的东西,理由站内 660 刚讲过:升级要回滚,先得记住自己在跑什么。
端口清单与防火墙
端口是这一步最容易翻车的地方,对照着放行:
| 端口 | 协议 | 用途 |
|---|---|---|
| 21115 | TCP | hbbs NAT 类型测试 |
| 21116 | TCP+UDP | hbbs ID 注册与心跳(UDP 最常漏) |
| 21117 | TCP | hbbr 中继 |
| 21118 / 21119 | TCP | WebSocket(网页客户端用) |
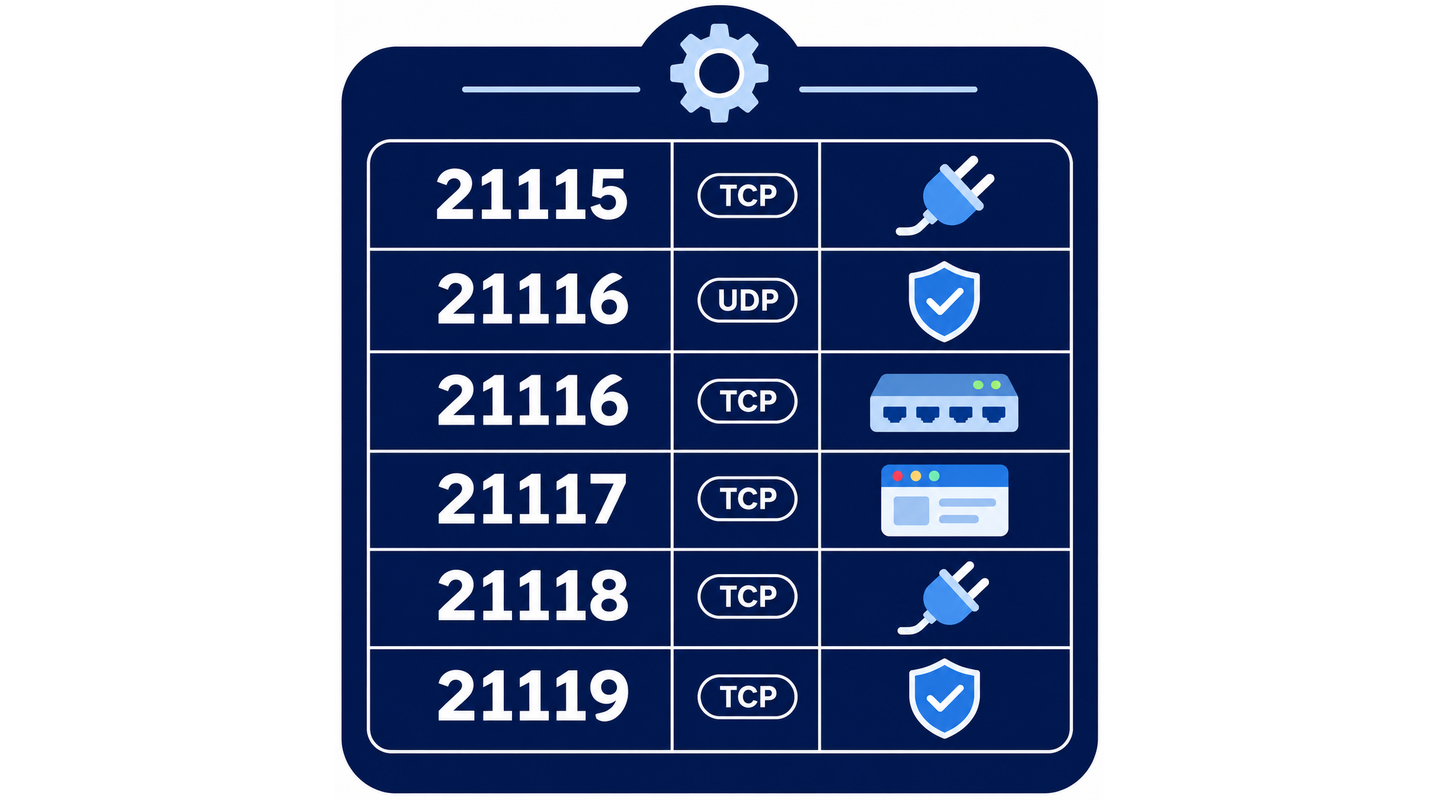
UDP 21116 漏放的典型症状:客户端能连上、显示「就绪」,但每次连接都超时——信令通了,打洞探测包进不来。防火墙改动的安全姿势(先放新口、验证、再撤旧口)照站内 591 那篇的双通道思想来,别一口气 ufw 清空重来。
客户端配置
客户端 → 设置 → 网络 → ID/中继服务器:填服务器 IP(或域名),公钥粘贴 id_ed25519.pub 的内容。左下角显示「就绪」且延迟正常,服务端就接上了。
CrossDesk 差异点:三句话
- 服务端同样 Docker 部署(信令 + TURN 中继),官方仓库有自托管指南;客户端设置里填自建服务器地址和端口即接入
- 两端必须接同一个服务——一台连官方、一台连自建,是连不上的
- 升级纪律:先更服务端,再升客户端(新版客户端用私钥登录,公钥在注册时绑定,顺序反了会出现连不上的兼容问题)
nginx 反代与证书:给链路上个锁
裸 IP + 明文端口能用,但网页客户端走 21118/21119 的 WebSocket 最好挂上 HTTPS——反代加证书,一套下来十几分钟:
location /ws-id/ {
    proxy_pass http://127.0.0.1:21118;
    proxy_http_version 1.1;
    proxy_set_header Upgrade $http_upgrade;
    proxy_set_header Connection "upgrade";
}
证书用 acme.sh / certbot 签一张 Let’s Encrypt 就行。两个细节别栽:
- WebSocket 必须带 Upgrade 头,漏了就是握手 400,网页端永远连不上
- 套了反代之后记得按站内 657 的真实 IP 配置处理好
X-Forwarded-For与信任代理,不然日志里所有连接来源都是同一个 IP,出问题想查谁连过都查不了
验证:怎么确认走的是自己的中继
- 客户端连上后,在服务器上
docker logs hbbr——有会话记录,说明流量确实经过你的中继 - 两端强制走中继(RustDesk 可关直连)做一次连接测试,看延迟是否在服务器带宽的合理范围内
- 打洞成功的 P2P 会话不经过中继(这正是我们要的),只有打洞失败才回落到 hbbr——所以「日志里没有记录」也可能是好事,别误判成部署失败
写在最后
- 中继决定远程桌面的下限:打洞失败时,你在谁的服务器上,谁就决定你的体验
- RustDesk:hbbs + hbbr 两容器,UDP 21116 是最常漏的端口
- CrossDesk:浏览器控制端是差异化亮点,两端须同服务、先更服务端再升客户端
- 反代上 TLS,WebSocket 记得 Upgrade 头,真实 IP 配置照 657 处理
你的远程桌面现在还在用公共中继吗?评论区说说你卡过最狠的一次画面——顺便报一下你的自建服务器带宽,看看多少兆够跑流畅中继。
说明:文中端口以 RustDesk 官方文档默认值为准(21115-21119,其中 21116 含 UDP);CrossDesk 部署参数以官方自托管指南为准,项目迭代较快,动手前对照最新文档核对端口与版本要求。客户端安全设置(长期密码、可信设备)建议部署完成后立即收紧,中继服务器是公网入口,别裸奔。