过去一周,群晖 NAS 用户赶上了两件大事。10 月 22 日,群晖发布 PHP2Shell 严重漏洞公告(CVE-2026-109618 / CVE-2026-109619,官方编号 Synology-SA-26:14),并向已经停止维护的 DSM 6.2、7.0、7.1、7.2 紧急推送了 PHP 安全更新;10 月 28 日起,国内大量暴露在公网的群晖 NAS 又遭到 C3RB3R 勒索病毒集中攻击,文件被加上 .L0CK3D 后缀、目录里出现 read-me3.txt 勒索信,群晖官方连夜发布预警,建议尽快更新 DSM 并关闭外网访问。
两件事叠加的直接后果是:这几天“NAS 突然登不上”的人明显变多——有人提示密码错误,有人页面打不开,有人账号被锁。是补丁重启搞的,还是已经被攻击者盯上?
先把立场说清楚:无论哪种情况,最危险的动作都是慌乱中重置设备。只是补丁副作用,重置会白白丢掉全部配置;真的中了勒索,错误操作可能把仅存的恢复机会也毁掉。下面这张侦查单,先帮你分清“补丁副作用”和“真被入侵”,再决定下一步。
先搞清楚:这几天登不上,多半是两件事叠加
补丁的副作用。PHP2Shell 的修复会重启设备、重连网络:NAS 重连后局域网 IP 可能被重新分配,收藏夹里的旧地址可能已经指向别的设备;依赖 PHP 的套件(Web Station、WordPress、phpMyAdmin 等)更新后会自动重启,期间页面短暂打不开属于正常现象。
攻击潮的连带反应。勒索事件曝光后,全网针对 NAS 的扫描和暴力破解明显增多。连续输错几次密码就可能触发账号锁定,而部分系统的登录页并不提示“已锁定”,仍然报“密码错误”,极具迷惑性。
一个关键事实。PHP2Shell 只影响安装了特定 PHP 依赖套件的系统;本次勒索攻击已确认的共同点,是设备管理界面暴露在公网(路由器端口转发、UPnP 或直接公网 IP)。如果你的 NAS 只在内网做文件备份和共享,“登不上”大概率是补丁副作用,而不是被黑——但这个判断要用后面的自查表确认,不能靠感觉。
先确认访问的是不是原来的NAS
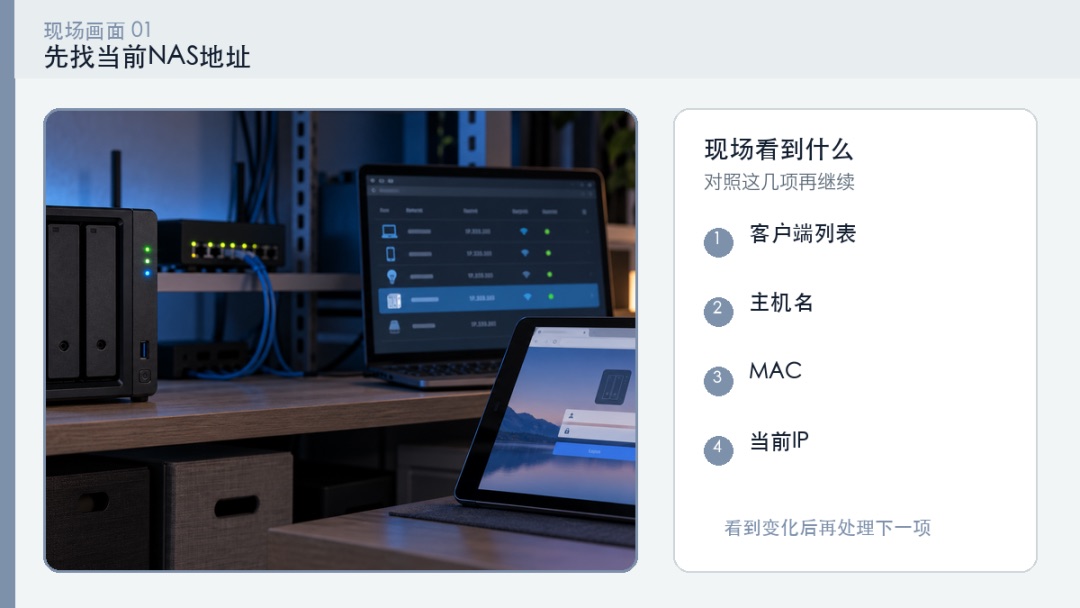
在路由器客户端列表查 NAS 主机名、MAC 地址和当前 IP,再用这个 IP 访问管理页面。不要继续尝试收藏夹里的旧地址——尤其是这几天刚更新过补丁的设备,旧地址可能已经分给了另一台设备。
先找当前 IP:
- 查看路由器在线客户端
- 核对 NAS MAC 地址
- 记录当前 IPv4 地址
- 用 IP 打开管理页
新 IP 能打开登录页,说明设备在线,先给 NAS 做 DHCP 地址保留,再处理账号问题。
页面打不开时看NAS是否在线
如果路由器列表没有 NAS,查看机箱指示灯、硬盘活动和网口灯。能在同网段发现但网页打不开,可能是管理服务端口变化或服务没有启动;完全发现不到,再查网线、交换机和 IP 设置。
页面打不开看在线状态:
- 看电源和网口灯
- 换交换机端口
- 用发现工具扫描
- 确认手机和电脑在主网络
NAS 有灯、路由器没有客户端记录时,先查网线、交换机和地址获取;不要先改管理员密码。
密码错误和账号锁定不是一回事
连续输入错误密码可能触发安全策略。攻击潮之下,这一点比平时更常见:扫描和暴力破解变多,账号比平时更容易被锁。部分 NAS 会在登录页提示账号锁定时间,部分只在安全日志里记录。可以用已登录的管理 App、另一名管理员或本地显示器查看账号状态。
分清密码和锁定:
- 查看安全日志
- 看账号是否被锁
- 暂停继续试密码
- 准备另一名管理员
提示账号锁定时等待解锁或用管理员恢复;不要反复尝试不同密码让锁定时间延长。
管理员忘记密码时先找恢复入口
先查密码管理器、设备标签、厂商账号绑定和已登录 App。某些 NAS 支持按住 Reset 短按恢复网络或管理员入口,长按可能清除配置,必须按型号说明区分——这几天尤其不要因为恐慌而长按 Reset。
先找恢复入口:
- 查密码管理器
- 确认厂商账号绑定
- 阅读型号 Reset 说明
- 记录当前网络和共享设置
没有确认 Reset 时长和后果,不要长按恢复;能从管理 App 改密码时优先走软件入口。
登录恢复后做三项复查
成功登录后先看系统时间、存储池状态和安全日志,再给 NAS 做固定地址。用电脑打开共享、手机打开相册、从外部入口测试一次实际业务,确认不是只有后台页面能登录。
登录后做真实复查:
- 固定 DHCP 地址
- 检查存储池和日志
- 测试 SMB 或 WebDAV
- 关闭不需要的远程管理
后台登录、共享读写和手机访问都恢复,才算问题处理完成;只恢复网页不代表数据服务正常。
是补丁副作用,还是真被入侵?一张表查清
对照下面的现象,先给现状分类:
| 你看到的现象 | 更可能是 |
|---|---|
| 只有自己登不上,其他设备正常 | 补丁副作用 |
| 重启后 IP 变了,新 IP 能打开登录页 | 补丁副作用 |
| 输错几次被锁,等一会儿又能再试 | 补丁副作用 |
| 登录历史出现陌生 IP 或异地登录 | 疑似入侵 |
| 收到异常登录的安全告警 | 疑似入侵 |
| 磁盘可用空间突然归零、夜间大量读写 | 疑似入侵 |
| 文件名多了 .L0CK3D / .LOCK3D 后缀 | 确认中招(勒索) |
| 目录里出现 read-me3.txt 勒索信 | 确认中招(勒索) |
再用三步确认:
- 控制面板 → 用户 → 账户活动 → 登录历史,看有没有陌生 IP、陌生设备和异常时段的登录;
- 用 File Station 抽查常用文件夹,看有没有 .L0CK3D 后缀、read-me3.txt,或大量文件被集中修改;
- 查看安全顾问和日志里的异常登录告警。
如果确认中招,记住四条纪律:立即断网但不要关机;不要删除加密文件“腾空间”,不要重建存储池;不要支付赎金,也不要相信“付费包解密”的服务;恢复只能依靠这台 NAS 之外的备份(Hyper Backup 到另一台设备、外接硬盘或云端)或未被篡改的快照,处理时保留勒索信作为凭证。
借这次事件,给 NAS 做一次安全加固
无论这次有没有中招,都建议按清单过一遍:
- 更新系统:DSM 升级到修复版本(7.4-90075、7.3.2-86009-4、7.2.2-72806-9、7.2.1-69057-12 及以上),套件中心更新 PHP,并开启自动安装重要更新;
- 收敛公网暴露:关闭路由器上的端口转发和 UPnP,远程访问改用 VPN——这是官方和安全厂商反复强调的最大共同风险点; 外网访问到底要不要开、怎么开,可以先看端口映射这篇。
- 治理账号:禁用默认 admin 账号,管理员使用 12 位以上强密码,开启两步验证;
- 清理登录痕迹:检查登录活动,把陌生连接“设为不受信任”并强制登出;
- 快照与异地备份:Btrfs 卷配置快照(条件允许开启不可变快照),Hyper Backup 的目标放在这台 NAS 之外; 备份跑起来之后,硬盘本身的状态也要盯着:SMART 报警时先备份还是先检测。
- 权限最小化:拆分“所有人可写”的大共享目录,按需关闭 SSH、Telnet、FTP 等服务。
参考资料
- [群晖:PHP2Shell 漏洞安全更新说明(Synology-SA-26:14)](https://www.synology.cn/zh-cn/company/news/article/php2shell/Synology%20Statement%20on%20PHP2Shell%20Vulnerabilities)
- [群晖:勒索攻击后建议立即更新 DSM(2026-10-29 官方声明)](https://www.synology.com/en-uk/company/news/article/C3RB3R/Synology%20urges%20users%20to%20update%20DSM%20following%20ransomware%20attacks%20on%20outdated%20DSM%20versions)
- [群晖:产品安全咨询](https://www.synology.cn/support/security)
- [CISA:账户安全](https://www.cisa.gov/secure-our-world/use-strong-passwords)
设备菜单、指示灯和默认设置会随型号、地区、系统与固件变化。涉及光纤、供电、账号、重置或生产数据时,以设备文档和现场记录为准。