一、先接受一个事实:被扫是常态
只要 NAS 的管理入口碰过公网——不管是路由器端口转发、DDNS 还是直接公网 IP——打开登录历史,往下翻几乎必然是一屏「登录失败」,IP 天南海北。
这不是你被谁盯上了,是全网扫描器在挨个撞门。之前写过一篇「补丁打了 NAS 却登不上」的分诊篇(站内 563),讲的是出事那一刻怎么分清补丁副作用和真被入侵;那篇的结论里有一句容易被忽略的话:加固清单里的「两步验证、强密码」都只是一次性的,配完就完了。
问题恰恰出在这:一次性的东西配完,你不可能每天都打开日志翻一遍。人盯人会累、会漏、会在出差三天里彻底失守。这篇讲的是另一层——把「盯着」这件事交给机器,三道防线,一次配齐,之后你只需要偶尔看一眼告警。
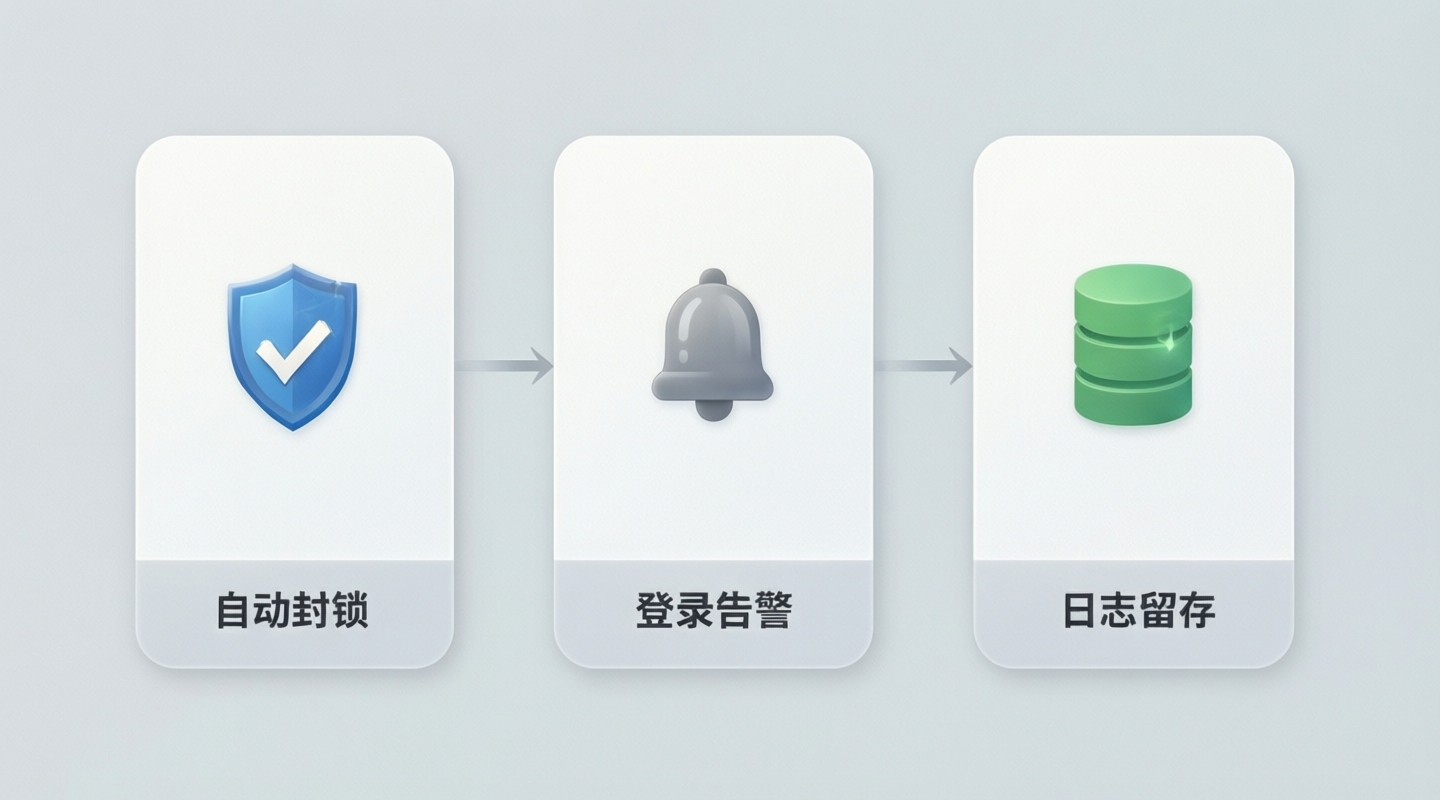
二、防线一:自动封锁,把撞门的先关在外面
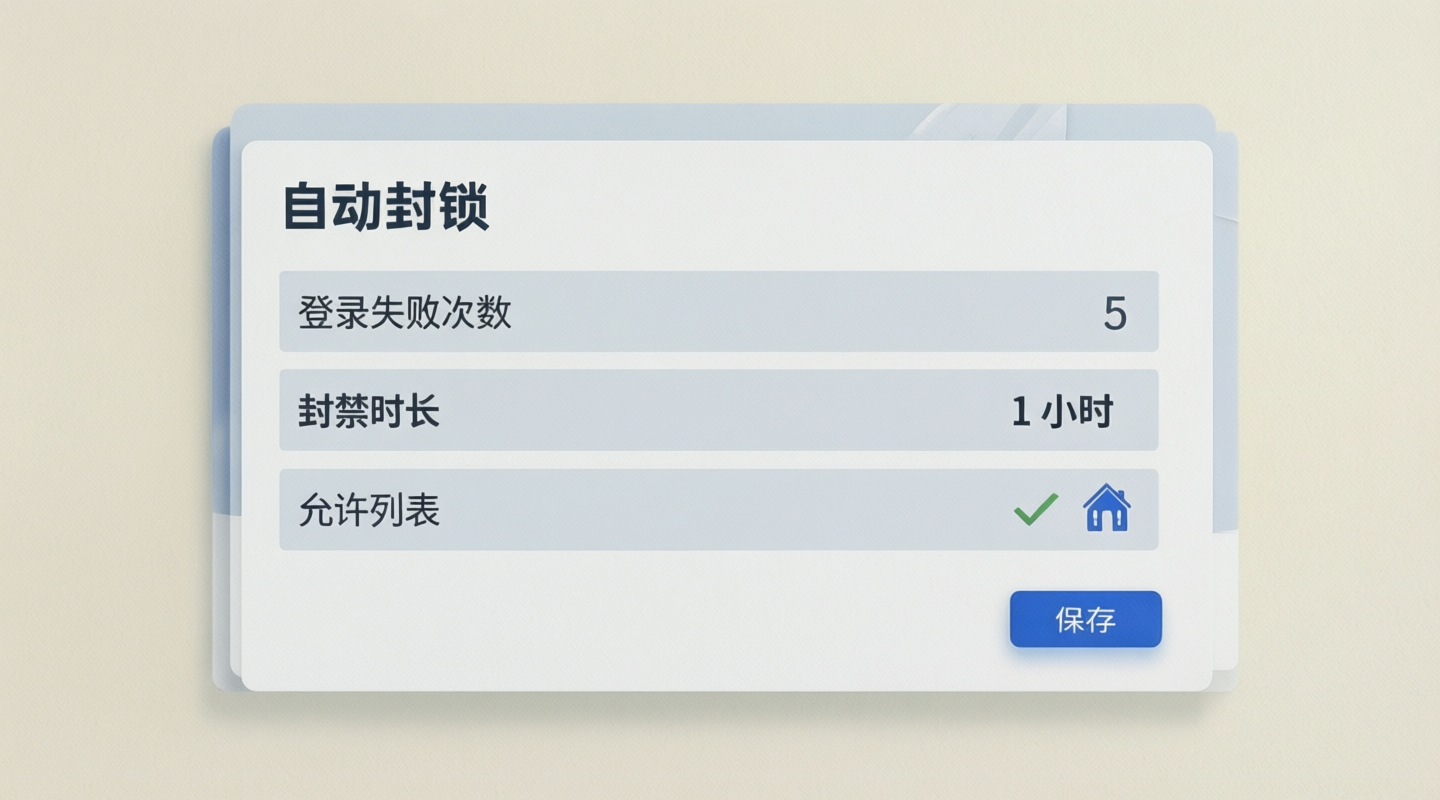
NAS 系统基本都自带封锁机制,群晖叫「自动封锁」:控制面板 → 安全性 → 自动封锁(不同版本叫法和位置略有出入,找不到就搜「自动封锁」)。
两个参数要动一下默认值:
- 登录失败次数:默认偏宽松,建议收紧到 5 次以内。撞门的是脚本,输错 5 次和输错 30 次之间,对真用户是天壤之别,对脚本没有区别
- 封禁时长:一小时起步。扫描器的重试间隔通常比这长得多,封短了等于没封
最重要的一步是允许列表(Allow List):把你自己的出口 IP 或家里常用网段加进去。
不加会怎样:某天你在外面换了网络环境,手机上密码手滑输错几次,自己的管理账号就被封了——人在外面、NAS 在家里,那一刻你连进后台解封都做不到。在服务器上玩过改 SSH 端口的都知道这种「把自己锁在门外」的滋味(站内 591 那篇的教训),自动封锁这里同理,只是触发条件换成了登录失败。
一句话:允许列表是防线的安全阀,先加自己,再开封锁。
三、防线二:登录告警,让异常主动找你
自动封锁是「拦」,告警是「喊」。位置在控制面板 → 通知设置,把和登录、账号相关的事件(登录失败过多、新设备登录、账号变更)配上推送或邮件。
配完的效果是:不需要你翻日志,真有值得看的事它会来找你。剩下的判断——失败和成功的区别、哪些「陌生 IP」其实是你自己的代理出口——那套判读方法参考 563 那篇分诊思路就够了,日常你只需要在收到告警时点进去看一眼。
两个提醒:
- 告警渠道别只配一种。只配站内通知等于没配——你都进不去后台了,站内通知给谁看。邮件 + 手机推送至少选一样能离开内网收到的。
- 告警阈值别太灵敏。把「每次登录都通知」开上,一周之后你会开始无视它——和所有告警系统一样,狼来了三次就不灵了。只留真正异常的事件。
四、防线三:日志留存,出事后唯一能翻的东西
这是三道防线里最容易被忽略、出事后最值钱的一道。
NAS 的日志是滚动的:有保留上限,满了自动覆盖最老的记录。这意味着如果哪天真出事,等你想起来去翻,可能最早的那批异常登录已经被新记录冲掉了——证据没了,谁也帮不了你断案。
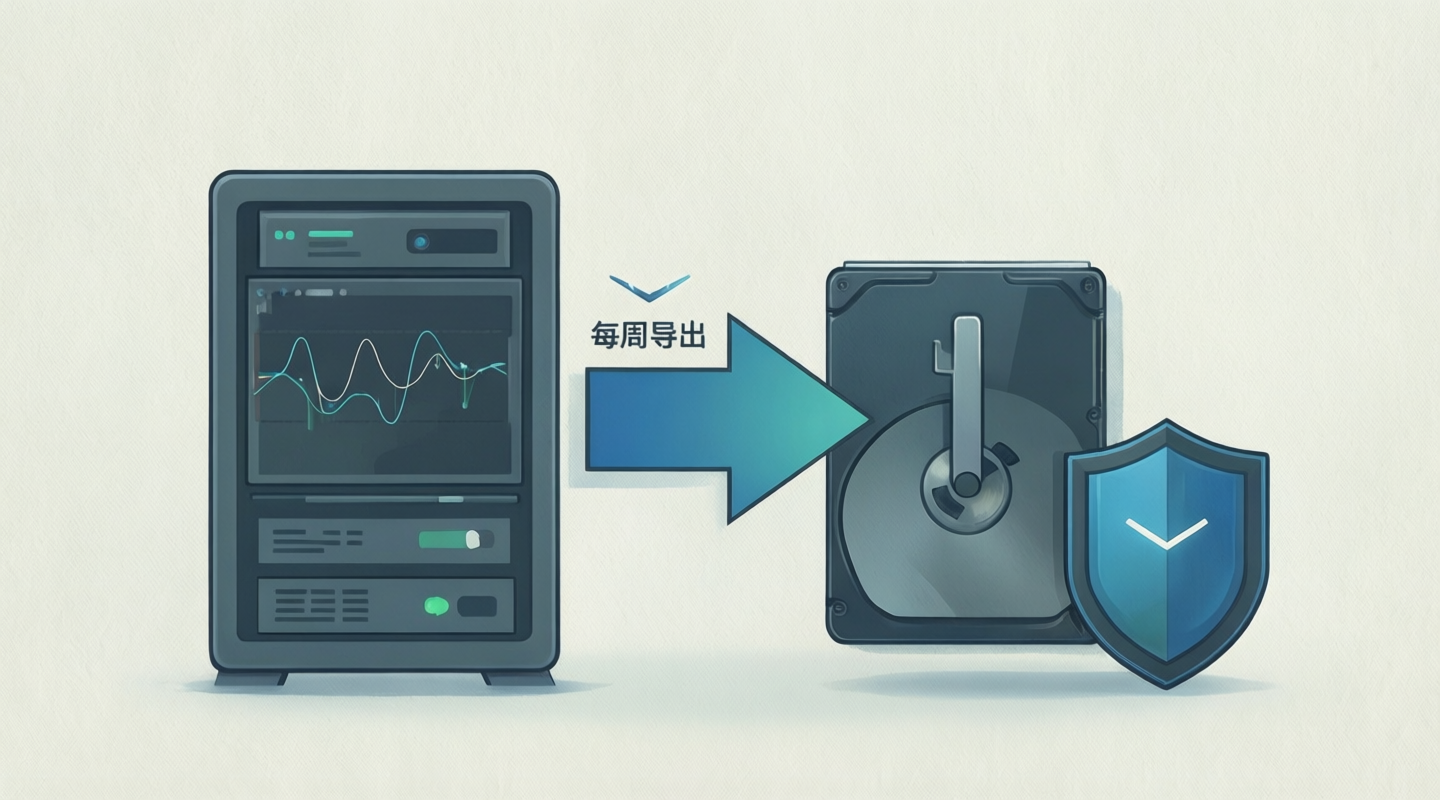
所以要做两件事:
- 定期导出。控制面板 → 日志中心支持导出,频率不用高,一周或一个月导一份,丢进备份目录
- 导出的日志进备份清单。你的备份策略里如果已经包含配置和数据,把日志加进去;顺便提醒一句,备份放那不算完,得验证过能恢复才算数(站内 655 那篇 WordPress 恢复验证讲的就是这个道理,日志同理)
一个容易翻车的坑:如果你的 DSM 或某些套件挂在反向代理后面,日志里记的来源 IP 可能全是反代的地址——自动封锁封的是反代 IP(一封误伤一片),告警里看到的来源也失真,真有人在试你密码,你在日志里根本看不出来。这个问题的根源和解法之前专门写过(站内 657 反代真实 IP 与信任代理),反代后面的服务不只 NAS 一台的话,建议一并处理。
五、顺手收口:门少一扇是一扇
三道防线配完,再花五分钟看一眼门面,两件事:
- 路由器的端口转发列表过一遍:指向 NAS 的条目,问自己真的在用吗?不用外网访问相册、不用 Drive 对外分享的,删掉。外网访问到底该怎么选(IPv6、组网工具还是厂商中继),站内 522 那篇专门比过;端口映射本身怎么配、为什么外网进不来,看 291
- SSH 如果开着:改端口 + 只留密钥登录,至少别让 22 端口裸奔——具体步骤 591 那篇从配置检查到撤旧口讲全了
系统那条线(版本号追到尾巴、套件单独更新)是另一件事,653 那篇讲过手动核对,这里不重复。
小结
- 被扫是常态,手动翻日志不可持续,防线交给机器
- 自动封锁:失败次数收紧 + 封够长 + 允许列表先加自己(防自锁)
- 登录告警:只留异常事件,渠道选能离开内网收到的
- 日志留存:定期导出 + 进备份清单,出事后它是唯一证据;反代后 IP 失真问题先修(657)
- 门面收口:映射能删就删,SSH 别裸奔
你的 NAS 自动封锁开了吗?允许列表里有没有自己?评论区聊聊你被扫的「盛况」——一屏失败里混着几条真登录的,才是值得紧张的那种。
说明:菜单路径以群晖 DSM 近年版本为参考,不同版本入口和叫法略有差异,找不到就用控制面板搜索。本文只讲日常防护与配置,不涉及漏洞利用与入侵溯源;出事后怎么判读、怎么处置,见站内 563 分诊篇的思路。